Supply Chain
LkSG Risikoanalyse Beispiel: So führen Unternehmen die Risikoanalyse 2026 durch
Rechtsstand September 2026 auf einen Blick
Geltendes Recht: Das LkSG gilt unverändert für Unternehmen mit in der Regel mindestens 1.000 Beschäftigten im Inland. Die Pflicht zur jährlichen und anlassbezogenen Risikoanalyse (§ 5 LkSG) besteht fort.
Verwaltungspraxis: Das Bundesamt für Wirtschaft und Ausfuhrkontrolle (BAFA) prüft seit dem 1. Oktober 2025 keine LkSG-Berichte mehr und verhängt Bußgelder nur noch bei besonders gravierenden Verstößen.
Im Gesetzgebungsverfahren: Ein Regierungsentwurf (BT-Drs. 21/2474) sieht vor, die Berichtspflicht rückwirkend zu streichen und die Bußgeldtatbestände zu reduzieren. Erste Lesung war am 16. Januar 2026; bis Ende August 2026 war das Gesetz nicht verabschiedet.
Politisch angekündigt: Laut Beschluss der Koalition vom Juli 2026 soll der Anwendungsbereich des LkSG auf Unternehmen mit mindestens 5.000 Beschäftigten und mehr als 1,5 Mrd. Euro Nettoumsatz eingeschränkt und die EU-Richtlinie CSDDD 1:1 umgesetzt werden. Ein beschlossenes Gesetz dazu gibt es noch nicht.
EU-Ebene: Die Omnibus-I-Richtlinie (EU) 2026/470 ist am 18. März 2026 in Kraft getreten. Die CSDDD muss bis 26. Juli 2028 umgesetzt werden und gilt ab 26. Juli 2029.
LkSG Risikoanalyse in 5 Schritten
- Überblick verschaffen: eigenen Geschäftsbereich und unmittelbare Zulieferer mit Land, Warengruppe und Einkaufsvolumen erfassen.
- Abstrakte Risikoanalyse: Länder- und Branchenrisiken bewerten und risikobehaftete Bereiche identifizieren.
- Konkrete Risikoanalyse: nur für diese Bereiche lieferantenspezifische Informationen auswerten.
- Gewichten und priorisieren: Risiken anhand der Kriterien aus § 3 Abs. 2 LkSG ordnen, vor allem nach Schwere und Wahrscheinlichkeit.
- Maßnahmen ableiten, kommunizieren, dokumentieren: Präventions- oder Abhilfemaßnahmen festlegen, Ergebnisse an Geschäftsleitung und Einkauf geben und alles mindestens sieben Jahre aufbewahren.
Was ist eine LkSG Risikoanalyse?
Die LkSG Risikoanalyse ist die gesetzlich vorgeschriebene Bestandsaufnahme, welche der im LkSG geschützten Rechtspositionen in der eigenen Lieferkette gefährdet sein könnten. Ziel ist nicht, jedes denkbare Risiko zu erfassen, sondern die Risiken zu finden, bei denen ein Unternehmen vorrangig handeln muss.
Gesetzliche Grundlage ist § 5 LkSG. Danach muss das Unternehmen im Rahmen seines Risikomanagements eine angemessene Risikoanalyse durchführen, die ermittelten Risiken gewichten und priorisieren und die Ergebnisse intern an die maßgeblichen Entscheidungsträger kommunizieren, etwa an den Vorstand oder die Einkaufsabteilung.
Welche Bereiche die Risikoanalyse abdeckt
Inhaltlich betrachtet die Analyse zwei Risikoarten: menschenrechtliche Risiken nach § 2 Abs. 2 LkSG, etwa Kinderarbeit, Zwangsarbeit, mangelnder Arbeitsschutz oder die Missachtung der Koalitionsfreiheit, und umweltbezogene Risiken nach § 2 Abs. 3 LkSG, die sich auf drei internationale Übereinkommen zu Quecksilber, persistenten organischen Schadstoffen und gefährlichen Abfällen beziehen. Eine vollständige Übersicht finden Sie weiter unten.
Wer muss 2026 eine LkSG Risikoanalyse durchführen?
Zur LkSG Risikoanalyse verpflichtet sind 2026 alle Unternehmen mit Hauptverwaltung, Hauptniederlassung, Verwaltungssitz, satzungsmäßigem Sitz oder Zweigniederlassung in Deutschland, die in der Regel mindestens 1.000 Arbeitnehmerinnen und Arbeitnehmer im Inland beschäftigen. Diese Schwelle gilt seit dem 1. Januar 2024 und ist bis heute nicht geändert worden.
Die angekündigte Anhebung auf 5.000 Beschäftigte und 1,5 Mrd. Euro Umsatz ist ein politisches Vorhaben. Solange kein Änderungsgesetz verkündet ist, bleibt die 1.000er-Schwelle maßgeblich. Unternehmen zwischen 1.000 und 5.000 Beschäftigten sollten ihre Risikoanalyse deshalb nicht aussetzen, sondern die weitere Entwicklung beobachten.
Warum auch kleinere Zulieferer betroffen sind
Wer selbst nicht unter das LkSG fällt, erhält trotzdem oft Fragebögen, Code-of-Conduct-Vereinbarungen oder Auditanfragen von Kunden. Das BAFA hat in seinen FAQ zum risikobasierten Vorgehen klargestellt, dass Sorgfaltspflichten nicht auf Zulieferer abgewälzt werden dürfen und unterschiedslose Anschreiben und Fragebögen an alle Zulieferer nicht den Anforderungen des Gesetzes entsprechen. Auch die geänderte CSDDD begrenzt Informationsanfragen an Geschäftspartner mit weniger als 5.000 Beschäftigten auf das Erforderliche.
Für mittelständische Zulieferer heißt das: Anfragen werden gezielter, verschwinden aber nicht. Wer seine eigenen Lieferanten- und Standortdaten strukturiert vorhält, beantwortet sie schneller und konsistenter.
Wie funktioniert die LkSG Risikoanalyse?
Die LkSG Risikoanalyse funktioniert als Trichter: Zuerst werden alle Lieferanten grob nach Länder- und Branchenrisiken bewertet, danach werden nur die auffälligen Bereiche vertieft geprüft. Das BAFA beschreibt dieses zweistufige, risikobasierte Vorgehen in seiner Handreichung „Risiken ermitteln, gewichten und priorisieren“.
Daten → abstrakte Risikoanalyse → konkrete Risikoanalyse → Gewichtung & Priorisierung → Maßnahmen → Monitoring & Dokumentation
Das Gesetz schreibt keine bestimmte Methode vor. Es verlangt, dass die Analyse angemessen und wirksam ist, also die tatsächlichen Risiken erkennbar macht. Scoring-Modelle, Risikomatrizen oder Ampelsysteme sind zulässige Hilfsmittel, aber keine gesetzlichen Vorgaben. Die folgenden Schritte zeigen, wie eine praxistaugliche Umsetzung aussehen kann.
Schritt 1: Lieferanten und relevante Daten erfassen
Grundlage jeder LkSG Risikoanalyse ist eine vollständige Liste der unmittelbaren Zulieferer und der eigenen Standorte. In den meisten Unternehmen stammen diese Daten aus dem ERP-System: Lieferantenstamm, Bestellhistorie und Warengruppen liefern bereits einen Großteil der benötigten Informationen.
Ein häufiger Fehler in dieser Phase ist der Versand eines Fragebogens an alle Lieferanten, um fehlende Daten zu beschaffen. Das widerspricht dem risikobasierten Ansatz des BAFA. Besser ist es, zunächst mit den intern vorhandenen Daten zu arbeiten und Informationen nur dort nachzufordern, wo die abstrakte Analyse ein Risiko oder eine unklare Risikolage zeigt.
Schritt 2: Abstrakte Risikoanalyse durchführen
Die abstrakte Risikoanalyse nach LkSG bewertet jeden Lieferanten allein anhand typischer Risiken seines Landes und seiner Branche, ohne lieferantenspezifische Informationen. Sie beantwortet die Frage: Wo in meiner Lieferkette sind Menschenrechts- oder Umweltverstöße typischerweise wahrscheinlicher? Das Ergebnis ist eine Liste risikobehafteter Bereiche, die in der konkreten Analyse vertieft werden.
Als Datenquellen dienen öffentlich verfügbare Länder- und Branchenindizes, zum Beispiel der ITUC Global Rights Index zu Arbeitnehmerrechten, der Global Slavery Index zu moderner Sklaverei, die Worldwide Governance Indicators der Weltbank oder der Environmental Performance Index. Ergänzend helfen die Branchenstudien der Bundesregierung und der CSR-Risiko-Check. Welche Indizes ein Unternehmen verwendet, sollte es dokumentieren und begründen.
Beispiel: abstrakte Bewertung von sechs Lieferanten
Ein deutscher Maschinenbauer bewertet seine Lieferanten auf einer internen Skala von 1 (gering) bis 5 (sehr hoch). Länder- und Branchenrisiko werden getrennt eingeschätzt, das abstrakte Risiko ergibt sich aus dem jeweils höheren Wert.
Das Ergebnis: Die Lieferanten aus Bangladesch, China und Brasilien gelten als risikobehaftete Bereiche und werden in Schritt 3 konkret analysiert. Der türkische Kunststofflieferant und das deutsche Stahlwerk werden bei ausreichendem Einkaufsvolumen ebenfalls vertieft betrachtet oder zumindest beobachtet. Der IT-Dienstleister erfordert keine weiteren Schritte.
Schritt 3: Konkrete Risikoanalyse durchführen
Die konkrete Risikoanalyse nach LkSG prüft für die in Schritt 2 identifizierten Bereiche, ob beim einzelnen Lieferanten tatsächlich ein Risiko besteht und wie ausgeprägt es ist. Dafür werden lieferantenspezifische Informationen ausgewertet: Audits, Zertifikate, Selbstauskünfte, Medienberichte, Hinweise aus dem Beschwerdeverfahren und Erkenntnisse aus Lieferantenbesuchen.
Abstrakte und konkrete Risikoanalyse im Vergleich
Beispiel: vom abstrakten Risiko zur konkreten Prüfung
Der PSA-Lieferant Dhaka Safety Wear wurde abstrakt als „sehr hoch“ eingestuft. Die konkrete Analyse wertet aus, was bereits vorliegt: ein Sozialaudit von 2024 mit Feststellungen zu Überstunden, eine Brandschutzzertifizierung des Hauptgebäudes und die Information aus einem Lieferantengespräch, dass bei Auftragsspitzen ein Subunternehmer eingesetzt wird.
Daraus ergeben sich drei konkrete Risiken: übermäßige Arbeitszeiten (§ 2 Abs. 2 Nr. 5 LkSG), fehlende unabhängige Arbeitnehmervertretung (Nr. 6) und unbekannte Arbeitsbedingungen beim Subunternehmer. Erst jetzt schickt der Einkauf einen gezielten Fragebogen zu Arbeitszeiterfassung, Lohnzahlung und Unterauftragsvergabe und plant ein aktualisiertes Audit. Ein pauschaler 80-Fragen-Katalog wäre hier weniger aussagekräftig und belastet den Lieferanten unnötig.
Schritt 4: Risiken gewichten und priorisieren
Nach § 5 Abs. 2 LkSG müssen die ermittelten Risiken angemessen gewichtet und priorisiert werden. Maßgeblich sind die Angemessenheitskriterien aus § 3 Abs. 2 LkSG. In der Praxis bestimmen Schwere und Wahrscheinlichkeit, welche Risiken zuerst adressiert werden. Einflussvermögen und Verursachungsbeitrag entscheiden vor allem darüber, welche Maßnahmen angemessen sind.
Praktisches Bewertungsschema
Viele Unternehmen übersetzen die Kriterien in eine Punkteskala. Wichtig: Das LkSG schreibt keinen einheitlichen Score vor. Entscheidend ist, dass die Skala intern definiert, konsistent angewendet und nachvollziehbar dokumentiert wird.
Das Beispiel zeigt eine typische Situation: Beim brasilianischen Roheisenlieferanten ist das Einflussvermögen gering, die mögliche Schwere aber sehr hoch. Geringer Einfluss senkt die Priorität nicht automatisch, er verändert aber die Wahl der Maßnahmen, etwa hin zu Brancheninitiativen oder Zusammenschlüssen mit anderen Abnehmern.
Schritt 5: Maßnahmen aus der Risikoanalyse ableiten
Aus einem priorisierten Risiko folgt eine Maßnahme. Das LkSG unterscheidet dabei klar: Präventionsmaßnahmen (§ 6 LkSG) sollen ein erkanntes Risiko verhindern oder minimieren. Abhilfemaßnahmen (§ 7 LkSG) sind erforderlich, wenn eine Verletzung bereits eingetreten ist oder unmittelbar bevorsteht.
Risiko erkannt → Risiko priorisiert → Präventions- oder Abhilfemaßnahme → Wirksamkeitsprüfung
Stellt das Unternehmen ein Risiko fest, muss es außerdem prüfen, ob seine Grundsatzerklärung zur Menschenrechtsstrategie (§ 6 Abs. 2 LkSG) noch zu den festgestellten prioritären Risiken passt.
Komplettes LkSG Risikoanalyse Beispiel: die Muster GmbH
Das folgende LkSG Risikoanalyse Beispiel spielt den gesamten Jahreszyklus an einem fiktiven Unternehmen durch. Alle Zahlen und Bewertungen sind illustrativ.
Ausgangssituation
Die Muster GmbH ist ein Maschinenbauer aus Baden-Württemberg mit 2.400 Beschäftigten in Deutschland und Werken in Tschechien und Indien. Sie stellt Verpackungsmaschinen her und kauft jährlich für rund 620 Mio. Euro bei 1.500 unmittelbaren Zulieferern ein. Die Menschenrechtsbeauftragte sitzt im Compliance-Team und berichtet an die Geschäftsführung. Der Einkauf arbeitet mit einem ERP-System, in dem Lieferantenstamm und Warengruppen gepflegt sind.
Hinweis zum Anwendungsbereich
Die Muster GmbH fällt mit 2.400 Beschäftigten im Inland im September 2026 unter das LkSG. Würde die angekündigte Anhebung auf 5.000 Beschäftigte umgesetzt, fiele sie aus dem gesetzlichen Anwendungsbereich. Anforderungen von Großkunden, Banken und aus der Nachhaltigkeitsberichterstattung nach den European Sustainability Reporting Standards (ESRS) würden sich dadurch aber nicht erledigen. Eine funktionierende Risikoanalyse bleibt deshalb auch in diesem Szenario wertvoll.
Lieferantenstruktur
Abstrakte Risikoanalyse
Im Januar exportiert der Einkauf Lieferantenstamm, Länder und Warengruppen aus dem ERP. Das Compliance-Team ordnet jedem Lieferanten ein Länder- und Branchenrisiko zu. Ergebnis: rund 1.180 Lieferanten mit geringem, 250 mit mittlerem und 70 mit hohem oder sehr hohem abstraktem Risiko. Für 40 Lieferanten fehlen Angaben zum Produktionsstandort; sie werden als „unklare Risikolage“ markiert. Die eigenen Werke werden separat bewertet: Das indische Werk erhält wegen Arbeitsschutz- und Leiharbeitsthemen ein mittleres Risiko.
Priorisierung für die Vertiefung
In die konkrete Analyse gehen die 70 Hochrisikolieferanten, die 40 Lieferanten mit unklarer Risikolage und zehn Lieferanten mit mittlerem Risiko und hohem Einkaufsvolumen, insgesamt also 120 von 1.500 Lieferanten. Die übrigen Lieferanten werden im nächsten Regelzyklus erneut abstrakt bewertet.
Konkrete Risikoanalyse
Zwischen Februar und April wertet das Team vorhandene Audits, Zertifikate und Medienberichte aus. Nur wo Informationen fehlen, gehen gezielte Fragebögen an insgesamt 64 Lieferanten. Bei den 40 Lieferanten ohne Standortangabe klärt eine kurze Rückfrage den Produktionsort; neun davon fertigen in Hochrisikoländern.
Parallel geht über das Beschwerdeverfahren ein Hinweis einer Nichtregierungsorganisation ein: Ein namentlich genannter Holzkohleproduzent, der Minas Ferro beliefert, soll Arbeiter unter Bedingungen beschäftigen, die Zwangsarbeit nahekommen. Das ist eine substantiierte Kenntnis über einen mittelbaren Zulieferer. Die Muster GmbH führt deshalb nach § 9 Abs. 3 LkSG eine anlassbezogene Risikoanalyse für diese Vorkette durch.
Ergebnis
Von 120 vertieft geprüften Lieferanten werden 22 in Priorität A, 41 in Priorität B und 39 in Priorität C eingestuft. Bei den übrigen 18 Lieferanten wird das Risiko widerlegt, etwa durch aktuelle, glaubwürdige Audits oder durch einen Standort in einem Niedrigrisikoland.
Maßnahmen
Für alle Lieferanten der Priorität A werden im Mai Präventionsmaßnahmen festgelegt, mit Verantwortlichen und Fristen. Beim PSA-Lieferanten in Bangladesch wird ein aktualisiertes Sozialaudit inklusive Subunternehmer vereinbart; der Einkauf verlängert gleichzeitig die Vorlaufzeiten für Bestellungen, um Überstundenspitzen zu vermeiden. Für die Holzkohle-Vorkette schließt sich die Muster GmbH einer Brancheninitiative an und verlangt von Minas Ferro einen Nachweis über die Herkunft der Holzkohle.
Dokumentation und Kommunikation
Im Juni stellt die Menschenrechtsbeauftragte die Ergebnisse der Geschäftsführung und der Einkaufsleitung vor, wie es § 5 Abs. 3 LkSG verlangt. Methodik, verwendete Indizes, Bewertungen, Entscheidungen und Maßnahmen werden fortlaufend dokumentiert und nach § 10 Abs. 1 LkSG mindestens sieben Jahre aufbewahrt. Die Wirksamkeit der Maßnahmen wird im nächsten Zyklus überprüft.
So könnte das Ergebnis der LkSG Risikoanalyse aussehen
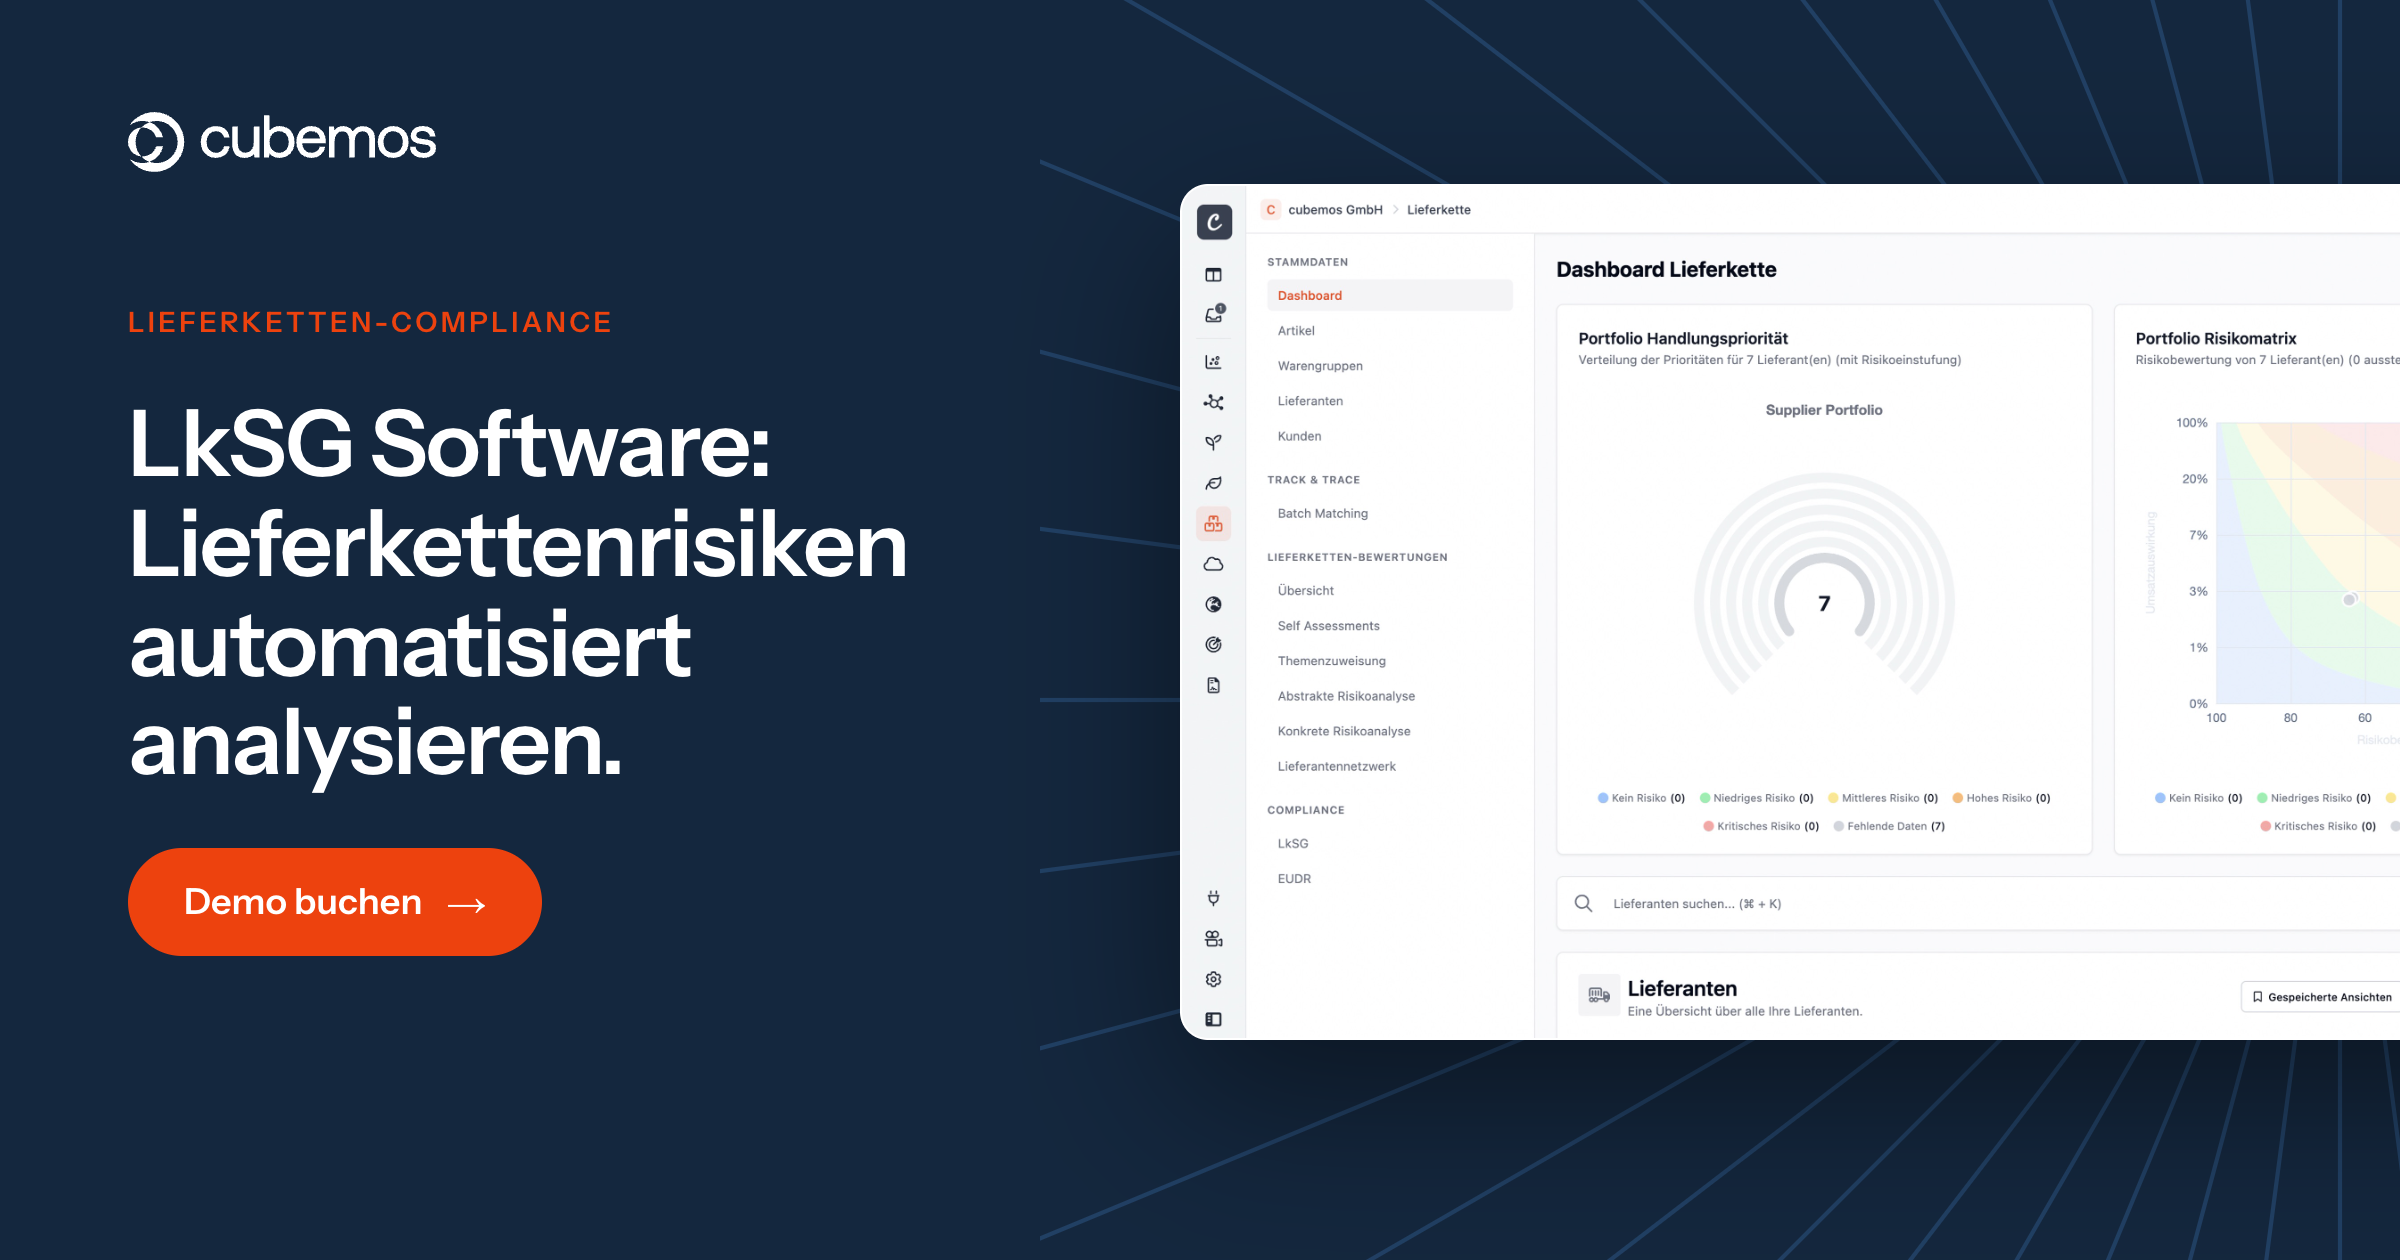
→ Sie möchten Ihre Lieferanten nicht manuell analysieren? Erfahren Sie, wie Sie die LkSG Risikoanalyse mit cubemos automatisieren könn
LkSG Risikoanalyse Vorlage
Eine einfache LkSG Risikoanalyse Vorlage besteht aus einer Zeile je Lieferant und Risiko und bildet den gesamten Prozess von der abstrakten Bewertung bis zum Maßnahmenstatus ab. Die folgende Struktur können Sie als Ausgangspunkt in Excel übernehmen.
Ergänzen Sie in der Praxis mindestens eine Spalte für die Datenquelle, das Datum der Bewertung und einen Verweis auf die zugehörigen Nachweise. Ohne diese Angaben lässt sich die Bewertung bei einer Prüfung nicht nachvollziehen.
Für erste Analysen mit wenigen Dutzend Lieferanten ist eine Excel-Vorlage ein pragmatischer Einstieg. Bei mehreren hundert oder tausend Lieferanten entsteht jedoch schnell erheblicher manueller Aufwand: Stammdaten veralten, Fragebögen werden per E-Mail verfolgt, Nachweise liegen verteilt in Ordnern, und jede jährliche Wiederholung beginnt fast von vorn.
Wie oft muss die LkSG Risikoanalyse durchgeführt werden?
Die LkSG Risikoanalyse muss einmal im Jahr sowie anlassbezogen durchgeführt werden (§ 5 Abs. 4 LkSG). Die regelmäßige Analyse umfasst den eigenen Geschäftsbereich und die unmittelbaren Zulieferer. Eine anlassbezogene Analyse ist nötig, wenn das Unternehmen mit einer wesentlich veränderten oder erweiterten Risikolage rechnen muss oder substantiierte Kenntnis über eine mögliche Verletzung bei einem mittelbaren Zulieferer hat.
Auch Erkenntnisse aus dem eigenen Beschwerdeverfahren sind nach § 5 Abs. 4 Satz 2 LkSG in der Risikoanalyse zu berücksichtigen. Ein allgemeines Branchenrisiko allein ist dagegen noch keine substantiierte Kenntnis.
Welche Risiken müssen nach dem LkSG betrachtet werden?
Das LkSG definiert abschließend, welche Risiken zu betrachten sind: zwölf menschenrechtliche Risiken in § 2 Abs. 2 und umweltbezogene Risiken aus drei internationalen Übereinkommen in § 2 Abs. 3. Die folgende Übersicht fasst sie zusammen.
LkSG Risikoanalyse mit Excel oder Software?
Excel reicht für die LkSG Risikoanalyse, solange die Zahl der Lieferanten überschaubar ist und eine Person die Datei verantwortet. Software lohnt sich, sobald Stammdaten aus dem ERP regelmäßig aktualisiert, viele Lieferanten eingebunden und Nachweise über mehrere Jahre prüffähig vorgehalten werden müssen.
Typische Signale, dass sich eine LkSG Software rechnet: mehrere hundert unmittelbare Zulieferer, Beschaffung aus Hochrisikoländern, mehrere Verantwortliche in Einkauf und Compliance, häufige Änderungen im Lieferantenstamm und parallele Anforderungen aus EUDR, CSRD oder Kundenaudits. Einen Überblick über Anbieter und Auswahlkriterien finden Sie in unserem Beitrag LkSG Software im Vergleich.
LkSG Risikoanalyse mit cubemos automatisieren
cubemos automatisiert die Schritte der LkSG Risikoanalyse, die in Excel den meisten Aufwand verursachen: Datenübernahme, abstrakte Bewertung, gezielte Lieferantenabfragen und Dokumentation. Die fachliche Bewertung bleibt beim Unternehmen, wird aber auf eine aktuelle und nachvollziehbare Datenbasis gestellt.
Der zweite Punkt, der in der Praxis oft unterschätzt wird: Die meisten Unternehmen müssen die Daten aus der LkSG Risikoanalyse nicht nur einmal nutzen. Lieferanten, Artikel und Herkunftsinformationen werden auch für die EUDR, für die künftige CSDDD und für die Nachhaltigkeitsberichterstattung gebraucht. cubemos hält diese Daten auf einer gemeinsamen Datenbasis vor, sodass ein Nachweis, der einmal eingeholt wurde, für mehrere Anforderungen verwendet werden kann.
Damit beantwortet cubemos die Frage, warum man die Risikoanalyse nicht dauerhaft manuell durchführen sollte: Nicht, weil Excel methodisch falsch wäre, sondern weil der Aufwand mit jedem Zyklus, jeder neuen Regulierung und jedem zusätzlichen Lieferanten wächst, während eine systemgestützte Analyse mit jedem Zyklus effizienter wird. Mehr zur Funktionsweise finden Sie auf den Seiten zur LkSG/CSDDD Software und zur Supply Chain Risk Intelligence.
→ LkSG Risikoanalyse mit cubemos automatisieren
LkSG und CSDDD: Risikoanalyse zukunftssicher aufbauen
Die Corporate Sustainability Due Diligence Directive (CSDDD) wird das LkSG mittelfristig ablösen. Nach der Omnibus-I-Änderung gilt sie für Unternehmen mit durchschnittlich mehr als 5.000 Beschäftigten und mehr als 1,5 Mrd. Euro weltweitem Nettoumsatz, muss bis 26. Juli 2028 in nationales Recht umgesetzt werden und ist ab 26. Juli 2029 anzuwenden.
Für die Risikoanalyse sind drei Punkte relevant. Erstens bleibt der risikobasierte Ansatz erhalten: Unternehmen sollen sich auf die Bereiche konzentrieren, in denen negative Auswirkungen am wahrscheinlichsten und schwerwiegendsten sind. Zweitens sollen sie zunächst angemessen verfügbare Informationen nutzen, bevor sie Geschäftspartner befragen. Drittens betrachtet die CSDDD die gesamte Aktivitätskette und nicht nur unmittelbare Zulieferer. Die Risikoanalyse ist nach der Omnibus-Änderung vollharmonisiert, der deutsche Gesetzgeber kann hier also keine strengeren Regeln vorsehen.
Wie genau Deutschland die CSDDD umsetzt und ob das LkSG vorher im Anwendungsbereich eingeschränkt wird, ist zum Stand September 2026 offen. Wer seine Risikoanalyse heute auf eine saubere Datenbasis, eine dokumentierte Methodik und ein risikobasiertes Vorgehen stellt, muss bei einem Wechsel des Rechtsrahmens deshalb nicht neu anfangen.
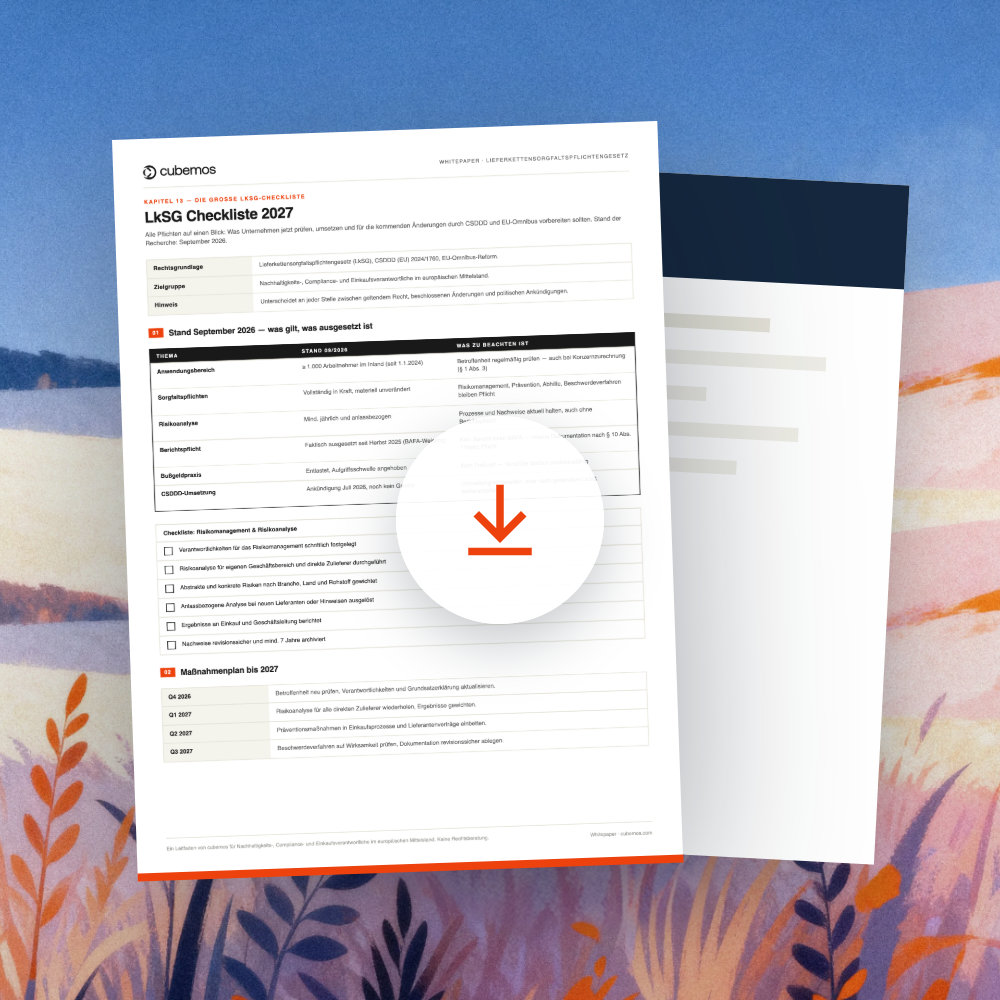
Checkliste: LkSG Risikoanalyse durchführen
- Anwendungsbereich prüfen: Beschäftigtenzahl im Inland und aktuellen Gesetzgebungsstand
- Zuständigkeit festlegen, insbesondere die Menschenrechtsbeauftragte oder den Menschenrechtsbeauftragten
- Eigenen Geschäftsbereich und alle unmittelbaren Zulieferer vollständig erfassen
- Methodik und Datenquellen für Länder- und Branchenrisiken festlegen und dokumentieren
- Abstrakte Risikoanalyse durchführen und risikobehaftete Bereiche bestimmen
- Konkrete Risikoanalyse für diese Bereiche und für Lieferanten mit unklarer Risikolage durchführen
- Risiken nach § 3 Abs. 2 LkSG gewichten und priorisieren
- Präventions- und gegebenenfalls Abhilfemaßnahmen mit Verantwortlichen und Fristen festlegen
- Ergebnisse an Geschäftsleitung und Einkauf kommunizieren
- Grundsatzerklärung auf Übereinstimmung mit den prioritären Risiken prüfen
- Alle Schritte dokumentieren und mindestens sieben Jahre aufbewahren
- Hinweise aus dem Beschwerdeverfahren laufend einbeziehen
- Jährliche Wiederholung und Auslöser für anlassbezogene Analysen festlegen
Fazit: So führen Sie eine LkSG Risikoanalyse durch
Eine LkSG Risikoanalyse führen Sie in fünf Schritten durch: Lieferanten und Standorte erfassen, abstrakt nach Länder- und Branchenrisiken bewerten, auffällige Bereiche konkret prüfen, Risiken nach Schwere und Wahrscheinlichkeit priorisieren und daraus Maßnahmen ableiten, kommunizieren und dokumentieren. Das Beispiel der Muster GmbH zeigt, dass am Ende nicht 1.500, sondern rund 120 Lieferanten vertieft geprüft werden müssen, wenn die abstrakte Analyse sauber gemacht ist.
Die Pflicht zur Risikoanalyse gilt im September 2026 unverändert, auch wenn Berichtspflicht und Bußgeldpraxis gelockert wurden und eine Einschränkung des Anwendungsbereichs angekündigt ist. Mit der CSDDD bleibt der risikobasierte Ansatz auch langfristig der Kern der Sorgfaltspflichten.
cubemos eignet sich insbesondere für Unternehmen, die Lieferantendaten aus bestehenden Systemen übernehmen, Risiken automatisiert analysieren, Ergebnisse nachvollziehbar dokumentieren und dieselbe Datenbasis für LkSG, CSDDD und weitere Supply-Chain-Anforderungen nutzen möchten.
→ Sehen Sie in einer persönlichen Demo, wie Sie Lieferantendaten, Risikoanalyse und Compliance-Dokumentation mit cubemos zentral steuern können.
FAQ zur LkSG Risikoanalyse
Was ist eine LkSG Risikoanalyse?
Die LkSG Risikoanalyse ist das in § 5 LkSG vorgeschriebene Verfahren, mit dem Unternehmen menschenrechtliche und umweltbezogene Risiken im eigenen Geschäftsbereich und bei unmittelbaren Zulieferern ermitteln, gewichten und priorisieren. Sie ist die Grundlage für Präventions- und Abhilfemaßnahmen.
Wie funktioniert eine LkSG Risikoanalyse?
Sie läuft zweistufig: Zuerst bewertet die abstrakte Risikoanalyse alle Lieferanten nach Länder- und Branchenrisiken. Danach prüft die konkrete Risikoanalyse nur die auffälligen Bereiche mit lieferantenspezifischen Informationen. Anschließend werden die Risiken priorisiert, Maßnahmen abgeleitet und alle Schritte dokumentiert.
Was ist ein Beispiel für eine LkSG Risikoanalyse?
Ein Maschinenbauer mit 1.500 Lieferanten bewertet alle Lieferanten abstrakt, identifiziert 120 Lieferanten mit hohem oder unklarem Risiko, prüft diese anhand von Audits und gezielten Fragebögen und stuft 22 davon als vorrangig ein. Für diese legt er Maßnahmen wie Audits, Schulungen oder angepasste Lieferzeiten fest.
Was ist eine abstrakte Risikoanalyse nach LkSG?
Die abstrakte Risikoanalyse bewertet Lieferanten ausschließlich nach typischen Risiken ihres Landes und ihrer Branche, etwa anhand öffentlicher Indizes zu Arbeitnehmerrechten, Korruption oder Umwelt. Sie benötigt keine Informationen vom Lieferanten und dient dazu, risikobehaftete Bereiche für die Vertiefung auszuwählen.
Was ist eine konkrete Risikoanalyse nach LkSG?
Die konkrete Risikoanalyse prüft für die zuvor identifizierten risikobehafteten Bereiche, ob beim einzelnen Lieferanten tatsächlich ein Risiko besteht. Grundlage sind lieferantenspezifische Informationen wie Audits, Zertifikate, Selbstauskünfte, Medienberichte und Hinweise aus dem Beschwerdeverfahren.
Wie werden LkSG Risiken bewertet?
LkSG Risiken werden nach den Kriterien aus § 3 Abs. 2 LkSG gewichtet: Art und Umfang der Geschäftstätigkeit, Einflussvermögen, Schwere, Umkehrbarkeit und Wahrscheinlichkeit der Verletzung sowie Art des Verursachungsbeitrags. Einen gesetzlich vorgeschriebenen Punktescore gibt es nicht; die gewählte Methode muss nachvollziehbar dokumentiert sein.
Wie oft muss eine LkSG Risikoanalyse durchgeführt werden?
Einmal jährlich sowie anlassbezogen. Anlässe sind eine wesentlich veränderte Risikolage, etwa durch neue Produkte, Geschäftsfelder oder Beschaffungsländer, und substantiierte Kenntnis über eine mögliche Verletzung bei einem mittelbaren Zulieferer.
Welche Lieferanten müssen analysiert werden?
In der regelmäßigen Risikoanalyse alle unmittelbaren Zulieferer, also direkte Vertragspartner, deren Leistungen für die eigenen Produkte oder Dienstleistungen notwendig sind. Mittelbare Zulieferer müssen analysiert werden, sobald substantiierte Kenntnis über eine mögliche Pflichtverletzung vorliegt. Vertieft geprüft werden nur Lieferanten mit erhöhtem oder unklarem Risiko.
Welche Daten benötigt man für eine LkSG Risikoanalyse?
Mindestens Lieferant, Sitzland und Produktionsstandort, Branche und Warengruppe sowie Einkaufsvolumen. Für die konkrete Analyse kommen Zertifikate, Audits, Selbstauskünfte, bekannte Vorfälle und Hinweise aus dem Beschwerdeverfahren hinzu.
Kann man eine LkSG Risikoanalyse mit Excel durchführen?
Ja. Das LkSG schreibt kein Werkzeug vor. Excel eignet sich für kleinere Lieferantenbasen. Bei mehreren hundert Lieferanten, mehreren Beteiligten und jährlicher Wiederholung steigt der manuelle Aufwand für Datenpflege, Lieferantenkommunikation und Dokumentation deutlich.
Gibt es Software für die LkSG Risikoanalyse?
Ja. LkSG Software übernimmt Lieferantendaten aus dem ERP, bewertet Länder- und Branchenrisiken automatisch, bindet Lieferanten über Portale ein und dokumentiert alle Schritte revisionsfähig. cubemos verbindet diese Funktionen mit einer gemeinsamen Datenbasis für LkSG, CSDDD, EUDR und CSRD.
Was ändert sich durch die CSDDD?
Die CSDDD gilt nach der Omnibus-I-Änderung ab 26. Juli 2029 für Unternehmen mit mehr als 5.000 Beschäftigten und 1,5 Mrd. Euro Umsatz. Sie behält den risikobasierten Ansatz bei, betrachtet die gesamte Aktivitätskette und begrenzt Informationsanfragen an kleinere Geschäftspartner. Deutschland muss sie bis 26. Juli 2028 umsetzen.